News
GMO安全漏洞被搁置两年多 社长等人降薪应对
东遇留学
【共同社11月2日电】GMO互联网集团社长熊谷正寿2日就非法访问的问题在东京召开记者会,透露子公司曾指出存在安全方面的隐患。专家在2024年4月提出了担忧。相关漏洞被搁置两年多,对公司应对迟缓的批评恐将难以避免。熊谷还披露,攻击者今年8月5日入侵了客户的服务器环境。而GMO直到10月20日才发现这一情况。GMO宣布,将熊谷等4名高管的薪酬下调最多30%,为期3个月。
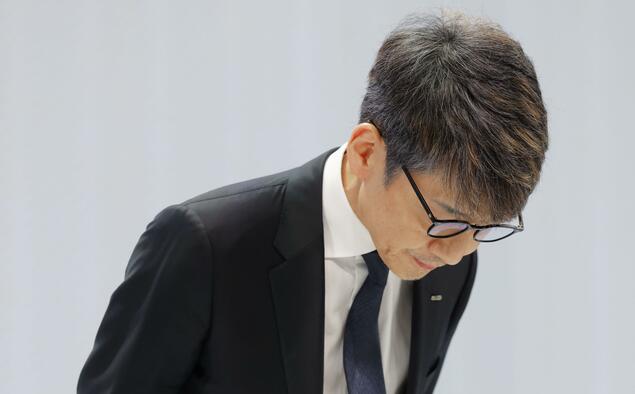
这是发生一系列问题后,GMO首次召开记者会。熊谷在记者会伊始就损害客户资产一事致歉。
非法访问的攻击方中有与朝鲜相关的黑客组织这一可能性也浮出水面,熊谷等人的说明内容或受到关注。
遭非法访问的是子公司提供的外汇保证金交易(FX)服务“onamae.com desktop cloud”。GMO于10月19日接到客户咨询后启动调查,随后确认客户账户遭到非法操作。攻击者还向GMO索要赎金。
27日,勒索网站上公开了据称属于一名客户的个人信息。GMO表示,在与相关企业共同采取应对措施后,该网站已于28日关停。此后未再有其他个人信息被公开。(完)
消息来源:共同网
这是发生一系列问题后,GMO首次召开记者会。熊谷在记者会伊始就损害客户资产一事致歉。
非法访问的攻击方中有与朝鲜相关的黑客组织这一可能性也浮出水面,熊谷等人的说明内容或受到关注。
遭非法访问的是子公司提供的外汇保证金交易(FX)服务“onamae.com desktop cloud”。GMO于10月19日接到客户咨询后启动调查,随后确认客户账户遭到非法操作。攻击者还向GMO索要赎金。
27日,勒索网站上公开了据称属于一名客户的个人信息。GMO表示,在与相关企业共同采取应对措施后,该网站已于28日关停。此后未再有其他个人信息被公开。(完)
消息来源:共同网
